Informe sobre el sector 2026
Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026
Solo el 27% de los responsables de TI tienen controles para regular el uso de la IA. Si le preocupa el posible impacto de la IA en su organización, no está solo. Acceda a información imprescindible para anticiparse a los riesgos y acabar con las lagunas en la gobernanza de la IA.
¿Cómo afecta el uso sin autorización de la IA a la seguridad del SaaS y la gestión del gasto?
Los estudios de LastPass revelan que la adopción de la IA crece a un ritmo que supera la capacidad de control de las organizaciones. El resultado es una pérdida de visibilidad sobre el uso de las aplicaciones y un aumento de la proliferación, que dificulta la gobernanza de la IA y la gestión del gasto en SaaS. Las cifras que aparecen a continuación ponen de manifiesto cuáles son las principales lagunas en las organizaciones.
92% de los responsables de TI afirman que sus empleados usan la IA. Lo que no está tan claro es si el equipo de TI tiene visibilidad y control sobre su actividad.
Por qué es importante: la rápida adopción de la IA sin visibilidad desborda los mecanismos de seguridad usados hasta ahora para las aplicaciones SaaS. Sin visibilidad no hay control.
21,2% de los empleados inician sesión activamente en herramientas de IA y SaaS con credenciales que han aparecido en robos de datos conocidos.
Por qué es importante: si el equipo de TI no puede ver qué credenciales se han usado en una herramienta de IA o SaaS, la respuesta ante un incidente es más lenta y menos proactiva.
65,5% de las aplicaciones SaaS se abandonan en los 30 días posteriores a su implantación.
Por qué es importante: los datos y los permisos activos siguen en las aplicaciones abandonadas, por lo que aumenta la superficie de ataque y, por tanto, el riesgo.
64,4% de las aplicaciones SaaS son redundantes, es decir, hacen lo mismo que otra aplicación que ya tiene la empresa.
Por qué es importante: la redundancia es una de las principales causas de gasto prescindible en SaaS. Además, multiplica el número de aplicaciones que el equipo de TI tiene que supervisar, lo que implica también más complejidad.
73% de las organizaciones no han implantado una política exhaustiva sobre el uso de la IA.
Por qué es importante: si una política no se implanta técnicamente no contribuye a la gobernanza. En esta tierra de nadie es donde aparecen los riesgos derivados de la IA.
42% de las organizaciones no tienen ningún tipo de control técnico para regular el uso de la IA.
Por qué es importante: cuando no hay gobernanza, los empleados pueden usar la IA sin supervisión, lo que genera importantes riesgos de seguridad en el SaaS.
¿Sus controles son suficientes ante la creciente adopción de la IA?
Descubra por dónde puede fallar la gobernanza de la IA en su empresa y qué controles priorizar.

Sí, nuestro estudio avala lo que le dice la intuición. En nuestras entrevistas, no tuvimos que convencer a los responsables de TI de los desafíos que plantean la gobernanza de la IA y la gestión del gasto en SaaS.
Son perfectamente conscientes de que la adopción de la IA y el SaaS crece a un ritmo que escapa a su control. En una sola tarde, un empleado puede suscribirse a una herramienta de IA y darle acceso a datos de la empresa a través de una integración de SaaS autorizada (o no autorizada). Las barreras a la adopción son prácticamente inexistentes. Aunque los responsables de TI entienden los riesgos, no creen que tengan las herramientas adecuadas para abordarlos.
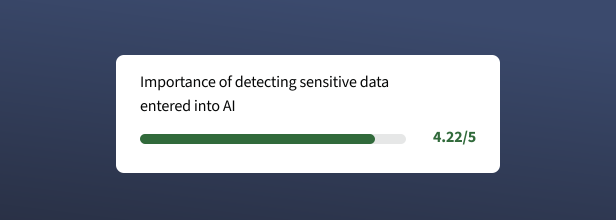
Los encuestados valoran la importancia de detectar la información delicada introducida en la IA en 4,22 sobre 5.
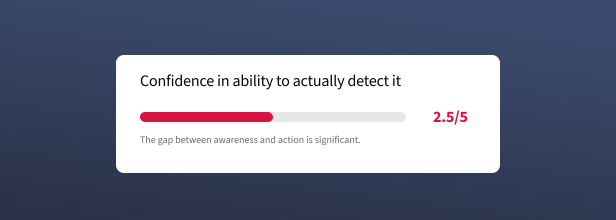
Sin embargo, la confianza en su capacidad de identificar este riesgo es de 2,5 sobre 5.

Siete de cada diez responsables de TI se mostraron convencidos de que prohibir la IA no acaba con los riesgos, sino que hace que los usuarios recurran a sus cuentas y dispositivos personales: el problema es menos visible, pero no más pequeño.
El desafío real no es crear una política, sino ganar visibilidad sobre el uso de la IA.
Las organizaciones con avances reales en gobernanza comparten una misma estrategia: priorizan la visibilidad antes de mover carta y tomar medidas. La secuencia que da resultado es más sencilla de lo que parece: ver lo que ocurre para controlarlo.
Este informe pone el foco en las lagunas de visibilidad y revela qué están haciendo las organizaciones para reforzar la gobernanza de la IA en estos momentos.
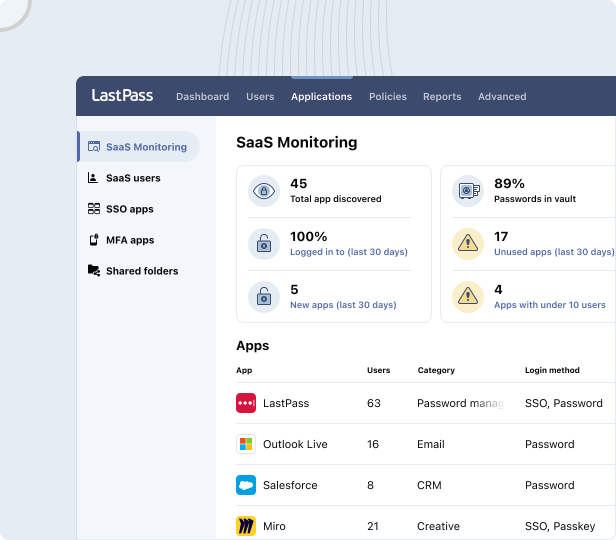
El Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026 describe el problema de la falta de visibilidad. LastPass Business Max es la clave para solucionarlo. SaaS Monitoring y SaaS Protect le permiten ver las aplicaciones que quedan fuera del radar de las herramientas de SSO e identidad para decidir qué hacer en cada caso.
Puede configurar reglas para permitir, bloquear o restringir determinadas aplicaciones, pensando especialmente en las personas o grupos que más necesitan este toque de atención: a menudo con una advertencia el iniciar sesión es suficiente para que dejen de usar una aplicación peligrosa y no perjudicamos la actividad de toda la organización. Es una opción muy útil para solucionar el problema de la falta de visibilidad sin nuevas infraestructuras, más personal ni largos procesos de implantación.
Descargue el Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026 antes de decidir qué priorizar
Descubra qué lagunas abordar primero para mejorar la gobernanza y cuáles son los controles más efectivos para reducir los riesgos sin aumentar la complejidad.
Preguntas frecuentes
- Según el Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026, el 92% de los responsables de TI afirman que sus empleados usan la IA, pero solo el 27% tienen controles para regular su uso.
- LastPass descubrió que el 21,2% de los empleados inician sesión en herramientas de IA y SaaS con credenciales que han aparecido en robos de datos conocidos, según el comportamiento de 450.784 usuarios de 20.631 organizaciones.
- Un análisis de 15.907 organizaciones realizado por LastPass ha revelado que el 65,5% de las aplicaciones SaaS implantadas se abandonan en los 30 días siguientes, y el 64,4% duplican la función de otra aplicación ya presente en la organización.
- El estudio de LastPass ha revelado que el 73% de las organizaciones no han implantado una política exhaustiva sobre el uso de la IA, y el 42% no tienen ningún tipo de control técnico para regular el uso de la IA.
- Los responsables de TI encuestados por LastPass en 2026 valoraron la importancia de detectar la información delicada introducida en la IA en 4,22 sobre 5. Sin embargo, la confianza en su capacidad de identificar este riesgo es de 2,5 sobre 5.
- Siete de cada diez responsables de TI se mostraron convencidos de que prohibir la IA no acaba con los riesgos, sino que hace que los usuarios recurran a sus cuentas y dispositivos personales, donde la visibilidad es nula.
El estudio de LastPass, plasmado en el Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026, detalla qué herramientas de IA y SaaS utilizan los empleados por su cuenta:
- ChatGPT (uso general): 64%
- Claude (uso general): 39%
- Gemini (uso general): 36%
- Microsoft Copilot (plan personal/gratuito): 35%
- Grammarly: 29%
- Perplexity: 11%
Muchas organizaciones dan por sentado que la adopción de la IA se produce en el marco de las aplicaciones autorizadas. Sin embargo, la realidad es que los empleados a menudo utilizan herramientas de IA y SaaS antes de que el equipo de TI tenga visibilidad sobre su uso.
El riesgo no es solo que las utilicen, sino que puedan introducir datos delicados y credenciales en estas aplicaciones sin autorización, lo que aumenta la probabilidad de filtraciones y exposición por incumplimiento.
Lo mejor para descubrir qué herramientas de IA se utilizan en el conjunto de su empresa es supervisar continuamente el acceso a las aplicaciones y los inicios de sesión.
El Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026 analiza por qué este tipo de visibilidad se ha convertido en la piedra angular de la gobernanza de la IA.
Con LastPass SaaS Monitoring, puede destapar el uso de IA paralela y ganar visibilidad para tomar decisiones fundamentadas.
Muchas organizaciones creen que el siguiente paso tiene que ser bloquear el acceso de inmediato.
Aunque es una reacción natural, siete de cada diez responsables de TI han descubierto que este tipo de prohibiciones radicales no acaban con el riesgo. Lo único que consiguen es que los usuarios recurran a cuentas personales y dispositivos no gestionados, con lo que se pierde visibilidad sin reducir realmente los riesgos.
La estrategia que da mejores resultados es evaluar primero los riesgos que plantean herramientas concretas antes de aplicar controles.
El Informe de LastPass sobre el estado de la seguridad de la IA y el SaaS 2026 analiza cómo las organizaciones buscan el equilibrio entre la seguridad y la productividad en pleno auge de la IA. Pone el foco en la gobernanza basada en los riesgos, que apuesta por supervisar las herramientas que representan un riesgo bajo y aplicar controles más estrictos a las implican un riesgo más alto.
LastPass SaaS Protect facilita la aplicación de este modelo mediante políticas para bloquear y enviar advertencias, que permiten regular el uso de la IA sin recurrir a las prohibiciones.
Descargue el informe para comparar su estrategia en la gobernanza de la IA con las tendencias del sector e identificar los controles que resultan más efectivos.