Branchenbericht 2026
Bericht von LastPass zum Stand der KI- und SaaS-Sicherheit aus dem Jahr 2026
Nur 27 % der IT-Verantwortlichen haben ausreichend Kontrolle über die Nutzung von KI. Die möglichen Auswirkungen auf Ihre Unternehmenssicherheit bereitet Ihnen Kopfzerbrechen? Sie sind damit nicht alleine. Wappnen Sie sich gegen Risiken und schließen Sie noch heute die Lücken in Ihrer KI-Governance.
Wie wirkt sich die Nutzung ungenehmigter KI-Tools auf SaaS-Sicherheit und -Kostenmanagement aus?
Untersuchungen von LastPass zeigen: Die Nutzung von KI nimmt rasant zu und die Mechanismen zu ihrer Regulierung halten nicht Schritt. Das Ergebnis: kein ausreichender Überblick über genutzte Apps und zunehmender Wildwuchs, der die KI-Governance und das Kostenmanagement verkompliziert. Welche Probleme und Risiken sind damit verbunden?
92 % der Unternehmen geben an, dass ihre Beschäftigten KI nutzen. Nicht immer kennt ihre IT alle genutzten Tools und kann die Nutzung regulieren.
Warum das wichtig ist: Die herkömmliche SaaS-Absicherung ist mit der rasant zunehmenden Nutzung von KI überfordert. Aber Sie können nur regulieren, was Sie auch sehen.
21,2 % der Mitarbeiter melden sich bei SaaS- und KI-Tools mit nachweislich kompromittierten Zugangsdaten an.
Warum das wichtig ist: Wenn die IT nicht weiß, welche Zugangsdaten für den Login bei SaaS oder KI-Tools genutzt werden, kann sie im Fall einer Datenschutzverletzung nicht angemessen schnell handeln.
65,5 % der SaaS-Apps werden spätestens 30 Tage nach ihrer Bereitstellung nicht mehr genutzt.
Warum das wichtig ist: Verwaiste Apps beinhalten Daten und sind mit aktiven Zugriffsrechten verknüpft – eine Sicherheitslücke, die Ihre Unternehmen angreifbarer macht.
64,4 % der SaaS-Apps sind überflüssig, weil es im Unternehmensstack bereits eine Lösung mit gleicher Funktion gibt.
Warum das wichtig ist: Redundanz ist ein wesentlicher Treiber der SaaS-Kosten, denn sie vergrößert die Anzahl der Apps, um die die IT sich kümmern muss, und verkompliziert den Überblick über die Kosten.
73 % der Unternehmen haben keine umfassende KI-Nutzungsrichtlinie, deren Einhaltung aktiv kontrolliert wird.
Warum das wichtig ist: Richtlinien sind nicht gleich Governance; sie müssen auch technisch durchsetzbar sein. Genau an diesem Punkt drohen Risiken durch KI.
42 % der Unternehmen können die Nutzung von KI nicht technisch kontrollieren.
Warum das wichtig ist: Ohne Governance können Mitarbeiter unreguliert KI-Tools nutzen, was zu signifikanten SaaS-Sicherheitsrisiken führt.
KI-Nutzung im Unternehmen: Wie gut ist Ihre Kontrolle darüber?
Hält Ihre KI-Governance Schritt mit den Entwicklungen? Welche Kontrollen brauchen Sie in erster Linie?

Ja – das zeigen unsere Umfragen: Auch den von uns befragten IT-Verantwortlichen war klar, dass KI-Governance und SaaS-Kostenmanagement eine wachsende Herausforderung sind.
Schon jetzt hinken die Möglichkeiten zur Verfolgung der SaaS- und KI-Nutzung der äußerst schnellen Entwicklung hinterher. Die Registrierung bei einem KI-Tool und Einrichtung des Zugriffs auf Unternehmensdaten über eine genehmigte (oder auch nicht genehmigte) SaaS-Integration erfordert nur minimalen Aufwand. Der Zugang ist denkbar einfach. Wie riskant diese Entwicklung ist, wissen IT-Verantwortliche längst. Was ihnen fehlt, sind Tools, mit denen sie sie in den Griff bekommen.
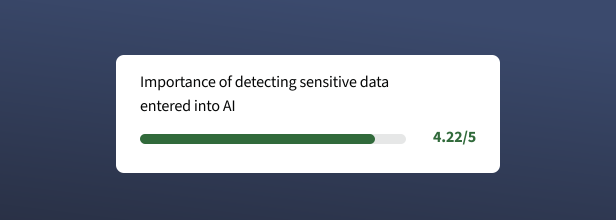
Wie wichtig es ist, die Eingabe sensibler Daten in KI-Tools zu erkennen, wird mit 4,22 von 5 Punkten bewertet.
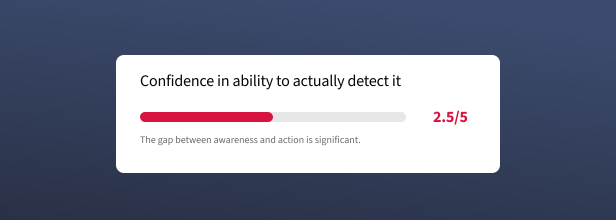
Wie zuverlässig sich die Eingabe solcher Daten erkennen lässt, wird jedoch nur mit 2,5 von 5 Punkten bewertet.

Sieben von zehn IT-Verantwortlichen sind überzeugt: KI zu verbieten, beseitigt das Risiko nicht. Die Nutzung verlagert sich lediglich auf private Konten und Geräte. Das Problem wird dadurch weniger sichtbar, aber nicht kleiner.
Gute Regeln aufzustellen, ist nicht so schwierig. Schwierig ist es, sich Überblick über die Nutzung von KI zu verschaffen.
Alle Unternehmen mit einer guten Governance haben etwas gemeinsam: Sie verschaffen sich Überblick, bevor sie an die Regulierung gehen. Die richtige Reihenfolge lautet: Erst sehen, dann steuern. Und es ist einfacher, als Sie vielleicht denken.
Unser Bericht zeigt, wo Sichtbarkeitslücken bestehen und wie Unternehmen zügig ihre KI-Governance stärken können.
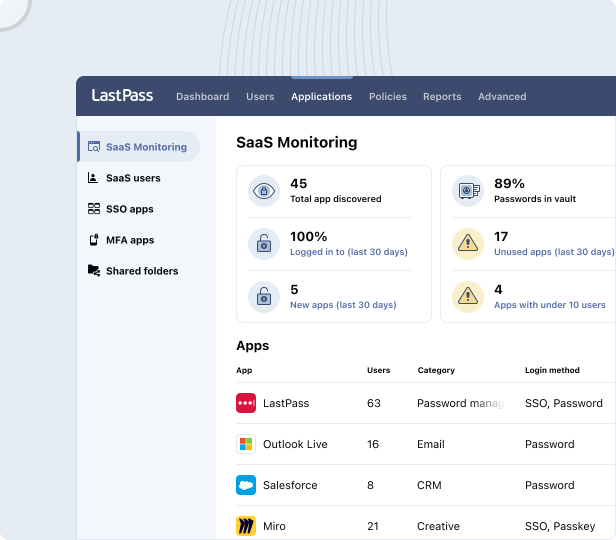
Der LastPass-Bericht zum Stand der KI- und SaaS-Sicherheit aus dem Jahr 2026 zeigt Ihnen, wo die Sichtbarkeitslücken liegen. Mit LastPass Business Max schließen Sie sie zuverlässig. Mit Hilfe von SaaS Monitoring und SaaS Protect sehen Sie Apps, die Ihr SSO und Identitätssystem Ihnen nicht zeigen, und können deren Nutzung gezielt regulieren.
Je nach Bedarf können Sie Apps zulassen oder blockieren oder mit einem Warnhinweis versehen. Sie sensibilisieren Ihre Benutzer für mögliche Risiken und bremsen den Arbeitsprozess nicht unnötig aus. Sie schließen die SaaS-Sichtbarkeitslücke ohne Mehraufwand an Infrastruktur, Personal oder Implementierung.
Laden Sie den Bericht von LastPass zum Stand der KI- und SaaS-Sicherheit 2026 herunter und planen Sie Ihre nächsten Schritte zu mehr Sicherheit.
Lesen Sie, welche Lücken Sie zuerst schließen sollten und mit welchen Kontrollen Sie Ihr Risiko mühelos senken.
Häufig gestellte Fragen
- In 92 % der von LastPass befragten Unternehmen nutzen die Mitarbeiter KI, aber nur 27 % der IT-Verantwortlichen sagen, dass sie die nötige Kontrolle über den Einsatz von KI-Tools haben.
- 21,2 % der Mitarbeiter melden sich bei SaaS und KI-Tools mit nachweislich kompromittierten Zugangsdaten an (Stichprobe: 450.784 Benutzer in 20.631 Unternehmen).
- In 15.907 von LastPass befragten Unternehmen wurden 65,5 % der bereitgestellten SaaS-Apps nach höchstens 30 Tagen nicht mehr genutzt. 64,4 % der Apps waren funktional vergleichbar mit einer im Unternehmensstack bereits vorhandenen App.
- 73 % der befragten Unternehmen haben keine aktiv durchsetzbare KI-Nutzungsrichtlinie und 42 % haben gar keine technische Kontrolle über die KI-Nutzung.
- Wie wichtig es ist, die Eingabe sensibler Daten in KI-Tools zu erkennen, bewerteten die von LastPass befragten IT-Verantwortlichen mit 4,22 von 5 Punkten. Wie zuverlässig sich die Eingabe solcher Daten erkennen lässt, wird jedoch nur mit 2,5 von 5 Punkten bewertet.
- Sieben von zehn IT-Verantwortlichen sind der Meinung, dass ein KI-Verbot nicht das Risiko beseitigt. Die Nutzung verlagert sich lediglich auf private Konten und Geräte, in die die IT keinen Einblick hat.
Der Bericht von LastPass zum Stand der KI- und SaaS-Sicherheit 2026 zeigt, welche Saals und KI-Tools Mitarbeiter ohne Wissen der IT nutzen:
- ChatGPT (Privatnutzer-Konto): 64 %
- Claude (Privatnutzer-Konto): 39 %
- Gemini (Privatnutzer-Konto): 36 %
- Microsoft Copilot (persönliches Konto/kostenlose Version): 35 %
- Grammarly: 29 %
- Perplexity: 11 %
Viele Unternehmen gehen davon aus, dass ihre Mitarbeiter genehmigte KI-Apps nutzen. Tatsächlich aber werden häufig Konten für SaaS- und KI-Tools angelegt, in die die IT-Abteilung keinerlei Einblick hat.
Das Risiko besteht nicht nur in der Nutzung selbst. In diese Apps können auch sensible Daten und Zugangsdaten ohne Genehmigung geraten. Datenschutzverletzungen und Compliance-Verstöße werden dadurch wahrscheinlicher.
Am besten verfolgen Sie dafür kontinuierlich den App-Zugriff und die Login-Aktivitäten.
Der Bericht von LastPass zum Stand der KI- und SaaS-Sicherheit 2026 erklärt, wie die Sichtbarkeit dieser Daten zu einer modernen KI-Governance beiträgt.
Mit SaaS Monitoring von LastPass können Sie die Nutzung von Schatten-KI kontinuierlich verfolgen und auf Basis der gewonnen Daten die richtigen Governance-Entscheidungen treffen.
Die erste Reaktion vieler Unternehmen besteht darin, gar keinen Zugriff auf diese Tools zu erlauben.
Das ist verständlich, doch sieben von zehn der von uns befragten IT-Verantwortlichen sagen, dass dies das Risiko nicht unbedingt beseitigt. Wieso? Weil sich die Nutzung dann auf persönliche Konten und Geräte verlagert, in die die IT keinerlei Einblick hat.
Bevor Sie Regeln durchsetzen, verschaffen Sie sich am besten zuerst Überblick über die Risiken, die mit diesen Tools verbunden sind.
Der Bericht von LastPass zum Stand der KI- und SaaS-Sicherheit 2026 erklärt, wie Unternehmen Sicherheit und Produktivität in Zeiten zunehmender KI-Nutzung übereinbringen können. Er zeigt Wege zu einer risikobasierten Governance, die die Nutzung weniger riskanter Tools lediglich im Blick behält, Hochrisikotools dagegen strikt reguliert.
LastPass SaaS Protect unterstützt diesen Ansatz durch anpassbare Warn- und Sperrrichtlinien, mit denen Sie die KI-Nutzung sinnvoll regulieren, anstatt die Tools generell zu verbieten.
Laden Sie den Bericht herunter und lesen Sie, ob Sie mit Ihrer KI-Governance im Branchentrend liegen und welche Kontrollmechanismen besonders wirkungsvoll sind.